Podvodný email obešel bezpečnostní kontroly
Majitelé hardwarových peněženek Trezor obdrželi 9. září 2026 email s předmětem „Kritické bezpečnostní varování: Zranitelnost STM32 Entropy“. Vzhledem k tomu, že obsahovala oficiální logo a působila jako varování přímo od výrobce, mnozí ji považovali za důvěryhodnou, ačkoli šlo o podvod. Útočníci tvrdili, že objevili kritickou chybu v mikrokontrolérech STM32.
Obrázek: Příklad podvodného emailu:
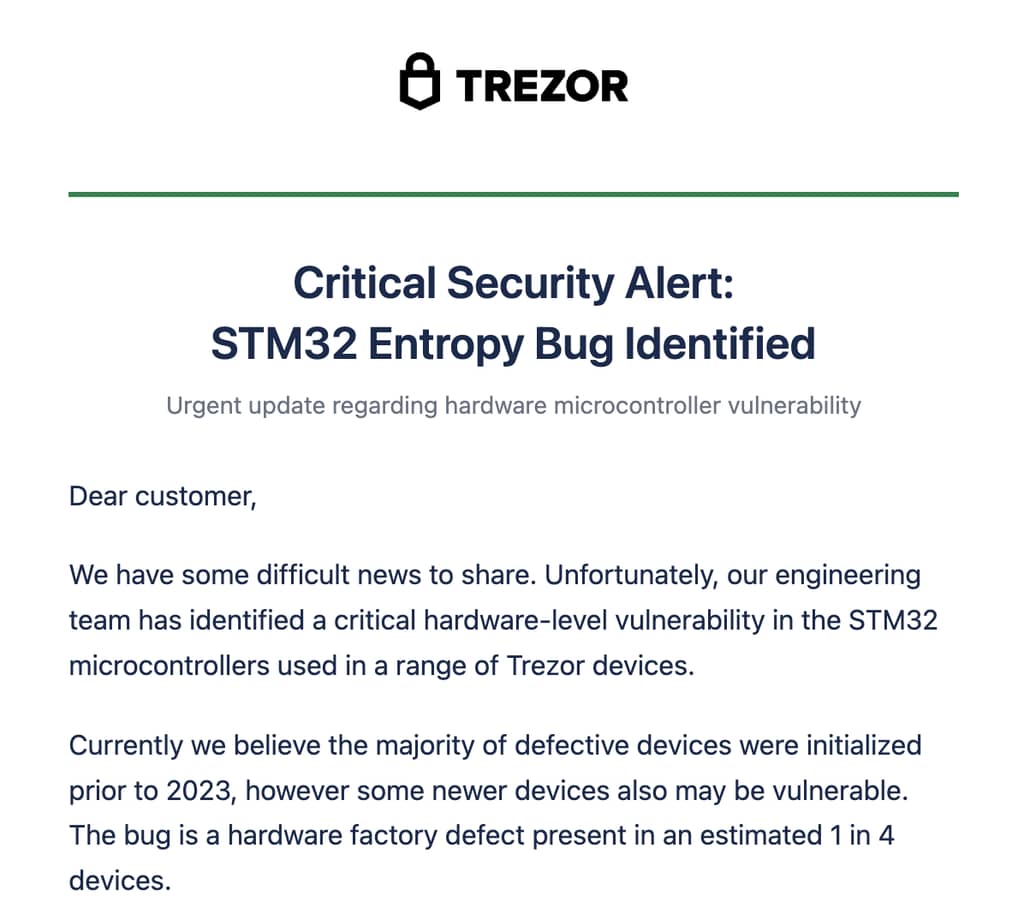
V emailu, který podvodníci vytvořili, se uvádělo, že zranitelnost postihuje zhruba každé čtvrté zařízení. Tvrdili, že náhodnost obnovovací fráze se redukovala na 40 bitů, což by ji činilo snadno prolomitelnou hrubou silou.
Co činí útok obzvláště nebezpečným, je to, že email vycházel z legitimní domény společnosti a prošel bezpečnostními kontrolami jako DKIM, SPF a DMARC, jak upozornil analytik Marcello Paz. Takové zprávy jsou obvykle považovány za důvěryhodné a uživatelé je nemají šanci rozpoznat jako podvodné.
Hello @trezor,
I received a “Critical Security Alert: STM32 Entropy Vulnerability” email today (9 Sep 2026).
Gmail shows From: Trezor Security <help@trezor.io>, Return-Path noreply@mailing.trezor.io, Sendinblue campaign, DKIM/SPF/DMARC pass for https://t.co/69NqnLtwGr.
Body… pic.twitter.com/jKsngEyKXS
— Marcello Paz (@MHPaz) September 9, 2026
Podvodní tlačítko kradlo obnovovací fráze
Celý podvod vedl uživatele k zelenému tlačítku s textem „Zkontrolujte, zda jste postiženi“. Po kliknutí byli přesměrováni na falešnou stránku žádající obnovovací frázi (seed). Útočníci navíc umístili odkaz „Zobrazit v prohlížeči“ pro případ, že by emailový klient tlačítko zablokoval.
Trezor následně potvrdil, že jejich externí poskytovatel emailových služeb byl kompromitován. Společnost ujistila uživatele, že emaily nepocházejí od nich a jedná se o phishingový útok. Navíc společnost převzala kontrolu nad doménou z útoku a začala incident vyšetřovat.
Peněženky, soukromé klíče ani zálohy nebyly dle Trezoru ohroženy. Stejný email obdrželi také uživatelé konkurenční peněženky BitBox, což naznačuje možné narušení společného marketingového nástroje.
Neúspěchy společnosti Trezor za poslední měsíce
Incident není ojedinělý. V červnu 2026 výzkumný tým Ledgeru oznámil zranitelnost čipu TROPIC01 v modelu Trezor Safe 7.
V srpnu únik dat u přepravní společnosti ShipMonk odhalil osobní informace zákazníků. Počet zasažených se z původně odhadovaných 13 700 osob zvýšil na více než 80 000, většinou v USA. Útočníky přitahují databáze spojující jména, adresy a vlastnictví kryptoměn.
Co dělat při obdržení podobného emailu
Nikdy neklikejte na odkazy a ověřujte si zprávy přímo na oficiálních stránkách Trezoru. Jelikož žádná seriózní společnost nikdy nežádá o obnovovací frázi přes email nebo webový formulář (to by odpovídalo odevzdání vašich peněz), je každá taková výzva podvodná! Pokud jste frázi již zadali, okamžitě přeneste prostředky do nové peněženky s novým seedom a učinit to co nejdříve.
Top burzy