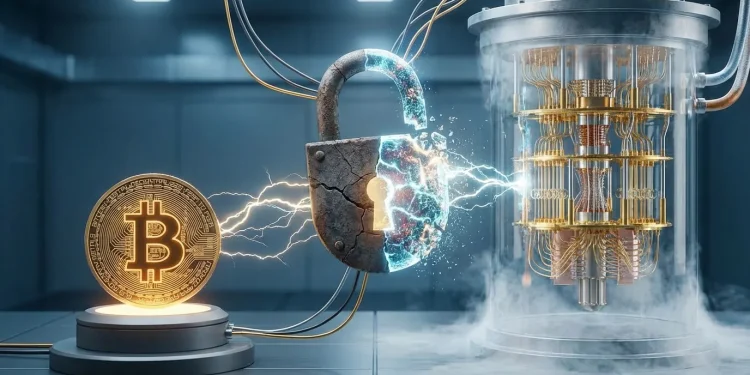
Bitcoin se připravuje na budoucnost, kdy by kvantové počítače mohly ohrozit současnou kryptografii. Podle webu Decrypt zveřejnili Jonas Nick z Blockstreamu a výzkumník Mikhail Kudinov první analýzu bezpečnosti systému SHRINCS, který se jeví jako hlavní kandidát na kvantově odolné podpisy v Bitcoinu.
Kudinov vyzval odborníky, aby tento návrh zkoumali a poskytli zpětnou vazbu. Koncept zlepšení Bitcoinu (BIP) již existuje. Více na Twitteru Kudinova:
1/n First version of the SHRINCS security analysis is out. SHRINCS puts several hash-based designs under one key, so the reduction is intricate. We reduce its security to the hash function's properties, count the reduction's cost carefully, and improve bounds on those properties
— Mikhail Kudinov (@kudinov_mikhail) November 19, 2026
Výhody a nevýhody malého podpisu
SHRINCS používá hašovací funkci SHA-256, kterou Bitcoin využívá již dlouho. Kombinace dvou metod však s sebou přináší rizika. Stavový podpis je menší a ekonomičtější, ale dvakrát použitý klíč může být zneužit k falšování podpisu, což ohrožuje bezpečnost fondů.
Naproti tomu bezstavový podpis, přestože je bezpečnější, je o dost větší. Podle Decryptu by se měly peněženky automaticky přepnout na bezstavový podpis, pokud by klíč mohl být ohrožen. Uživatelé by neměli mít možnost udělat chybu s fatálními následky.
Rozdíl ve velikosti podpisů je zásadní. ECDSA podpisy mají obvykle 71 bajtů, zatímco Schnorrovy podpisy v Taproote jen 64 bajtů. Stavové podpisy SHRINCS se pohybují mezi 548 a 4 619 bajty a bezstavové mají dokonce 5 777 bajtů. Nick varuje, že to může omezit počet transakcí v bloku a zvýšit poplatky, čímž se mění způsob, jakým Bitcoin funguje. Optimalizace pomocí AI je na vzestupu, což může vést k lepším řešením.
Tomáš Sušánka z Trezoru se také vyjádřil k tomuto problému a společnost zvažuje, že přednostně zavede bezpečnější bezstavový podpis.
Doporučení regulátorů
Mezinárodní organizace komisí pro cenné papíry (IOSCO) varuje, že přechod na kvantově odolné podpisy může zpomalit a prodražit blockchainy. Testovací síť Solana ukázala zpomalení až o 90%. Podle standardu ML-DSA-44 od NIST mají podpisy 2 420 bajtů, což je 35 až 40krát více než dnešní podpisy.
Výmena kryptografie vyžaduje hard fork, což pro decentralizované sítě znamená delší dobu implementace. Staré klíče v neaktivních peněženkách mohou být stále ohroženy.
Kvantové počítače zatím nejsou schopny prolomit současnou kryptografii, ale očekává se, že by mohly být dostupné mezi lety 2030 a 2035. Některé hlasy však doporučují připravit se na jejich příchod do pěti let, k čemuž může přispět i AI. Ethereum zkoumá, jak urychlit kvantovou ochranu, s cílem uskutečnit přechod do roku 2028, jak uvádí výzkumník Justin Drake.
Tento článek nepředstavuje investiční radu.
Top burzy