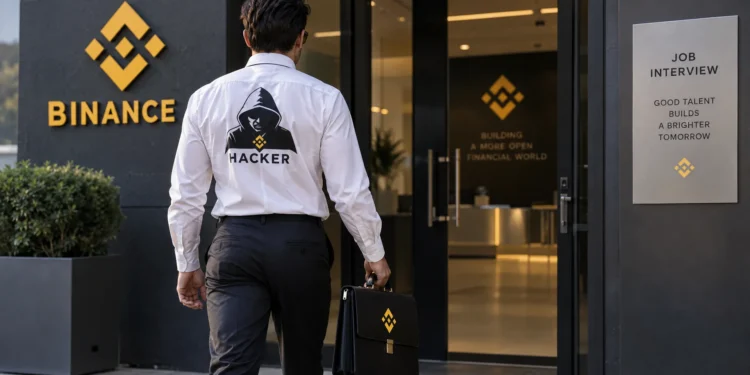
V úterý Binance zveřejnila první podrobný popis útoku z 29. října, během kterého došlo ke ztrátě přibližně 6,3 miliardy dolarů. Tento útok nebyl důsledkem jedné chyby, ale šlo o dlouhotrvající měsíční kampaň, která využila jak lidské důvěřivosti, tak nedostatků v interních systémech burzy, jak uvedl Cointelegraph. Podle spoluředitele burzy Richarda Tenga jde o poučení, které by mělo mít širší dosah než jen pro Binance samotnou.
On 29 October, Binance was the target of one of the most sophisticated attacks the digital asset industry has ever seen. ~$6.34B in assets were impacted. We take full responsibility and we're making it right.
No user bears the loss. We set aside more than the full amount… https://t.co/BDmr3wLzOP
— Richard Teng (@_RichardTeng) November 3, 2026
Začalo to AI nástrojem, následoval falešný pohovor
Podle Bitcoin Magazine se první krok odehrál už v červnu, kdy si inženýr spravující burzovní peněženky stáhl populární AI programovací nástroj ve formě upraveného instalačního balíčku. I když bezpečnostní tým rychle zasáhl, útočníci už mezitím objevili jména jeho kolegů z týmu peněženek.
V září byl další inženýr kontaktován na důvěryhodné platformě osobou, která se vydávala za projektového manažera. Na video pohovor s údajnou personalistkou navázal rozhovor s falešným šéfem společnosti, který zadal úkol, aby si inženýr nainstaloval na pracovní počítač repozitář s kódem. Ten pak pozměnil standardní komponentu nástroje pyenv na škodlivou variantu, čímž umožnil útočníkům přístup. Tento škodlivý kód nebyl bezpečnostními systémy Binance odhalen, jak uvádí Bitcoin Magazine.
Podle Yahoo Finance se útočníci 20. října dostali z kompromitovaného počítače, využívajíc interní AI nástroj burzy, do zařízení dalších dvou inženýrů. Přesná metoda využití AI nástroje nebyla Binance podrobně objasněna, ale jeden z inženýrů měl token pro nasazení softwaru. Díky tomu se 29. října podařilo spustit škodlivý kód v infrastruktuře peněženek.
Zastavení výběrů neukončilo útok
Útočníci ovládli vnitřní službu pro podpisování transakcí a manipulovali s prostředky mimo standardní výběrový proces. Cointelegraph uvádí, že využili Ethereum funkci EIP-7702 pro přenos pravomocí smart kontraktům. Převody pokračovaly i po zablokování výběrů na burze, a protože peněženka používala systém vícenásobných podpisů bez hlavního klíče, tým musel improvizovat s deaktivací oprávnění. Poslední nelegální převod ve výši 2 961,9 ETH proběhl podle Bitcoin Magazine čtyři hodiny po zahájení úniku.
Binance podle Tenga zmrazila nebo zadržela asi 2,85 miliardy dolarů a z vlastních zdrojů obnovila 98% postižených tokenů, což znamená, že klienti neutrpěli ztrátu. Část ukradených peněz byla zmražena, jak jsme psali už v úterý.
FBI přisuzuje útok Severní Koreji, což bylo Pchjongjangem popřeno. Podle spoluzakladatelky burzy Yi He letos bezpečnostní tým odhalil a zastavil 57 podobných pokusů zahrnujících falešné pohovory a softwarové podvody maskované jako populární vývojářské nástroje. Dodala, že stačilo jeden nezachytit a důsledky byly vážné.
Throughout 2026, Binance's security team detected and prevented 57 suspected North Korea-linked cyber threat cases. These attempts reflect the persistent threat posed by state-sponsored actors targeting the cryptocurrency industry. The techniques include fraudulent job… https://t.co/vMM9ATmKIr
— Yi He (@heyibinance) November 3, 2026
Článek má pouze informativní charakter a neměl by být považován za investiční radu.
Top burzy